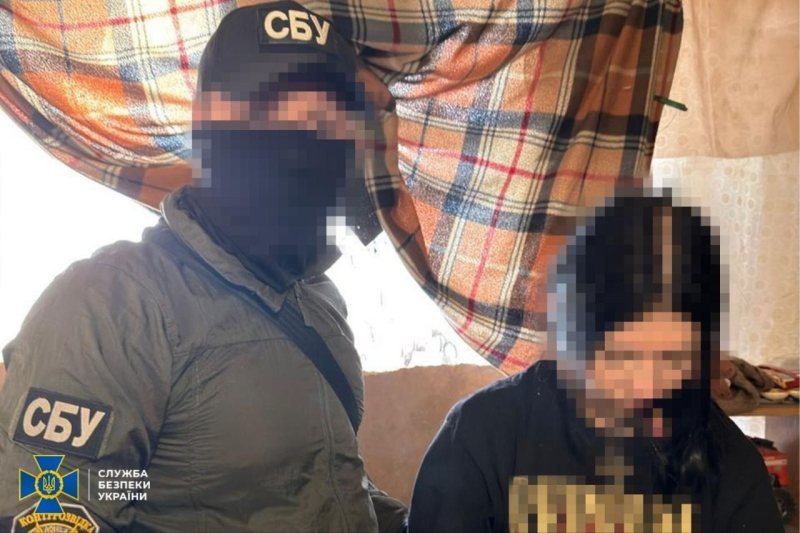
Контрразведка Службы безопасности Украины пресекла деятельность агентурного информатора в Днепре, сорвав подготовку серии комбинированных ракетно-дроновых ударов по государственным учреждениям в центре города. Инцидент в очередной раз демонстрирует, как уязвимости пользовательского поведения в мессенджерах становятся инструментом для разведки на поле боя.
Вербовка через мессенджеры и базовый OPSEC
По данным спецслужбы, подозреваемая — безработная жительница Днепра — попала в поле зрения российских кураторов через каналы в Telegram, распространявшие предложения о легком заработке. После вербовки агент перешла на выполнение полевых задач: скрытно фотографировала на камеру смартфона административные объекты в центральных районах и фиксировала результаты предыдущих атак для последующей корректировки огня.
Для маскировки своей активности женщина полагалась на встроенный функционал анонимных чатов и систематически удаляла историю переписки после каждого сеанса связи. Однако стандартные попытки скрыть цифровую активность оказались бессильны против методов технической криминалистики СБУ.
Изъятие цифровых доказательств и юридические последствия
Сотрудники украинской контрразведки задокументировали маршруты передвижения наводчицы и провели задержание непосредственно по месту ее проживания. Ключевым вещественным доказательством стал изъятый смартфон, на котором специалисты обнаружили неудаленные следы разведывательно-подрывной деятельности.
Действия задержанной квалифицированы по ч. 3 ст. 114-2 Уголовного кодекса Украины (несанкционированное распространение информации о перемещении или расположении ВСУ в условиях военного положения). На текущий момент суд определил меру пресечения — арест без права внесения залога. Санкция статьи предусматривает тюремное заключение сроком до 12 лет, при этом правоохранители не исключают переквалификации обвинения на статью о государственной измене в ходе дальнейшего следствия.