Спецслужбы Германии завершили восьмимесячное расследование одного из самых резонансных инцидентов в сфере гибридных угроз и физической безопасности. Немецкая федеральная прокуратура официально предъявила обвинения 57-летней гражданке Илоне Б. — влиятельному PR-специалисту родом из Украины, долгое время работавшей в Берлине. Согласно расследованию, опубликованному изданием Der Spiegel, женщина использовала методы изощренного социального инжиниринга в интересах Главного разведывательного управления (ГРУ) РФ.
Анатомия инфильтрации: PR как вектор атаки
Илону Б. задержали в Берлине еще в январе, однако обвинение сформировали только сейчас — параллельно прошли обыски у двоих отставных сотрудников Министерства обороны ФРГ, контактировавших с подозреваемой. Профессиональная деятельность обвиняемой в сфере международных коммуникаций служила идеальным прикрытием для сбора профилей ключевых фигур европейской политики и обороны.
Следствие установило, что с ноября 2023 года фигурантка систематически передавала закрытую информацию куратору из посольства России. Им оказался сотрудник ГРУ Андрей М., работавший под дипломатическим статусом помощника военного атташе (выслан из страны в начале этого года).
Угроза первому эшелону: от встреч НАТО до форума лидеров
Собранные разведданные охватывали списки участников и внутренние контакты закрытых военно-политических встреч. Среди доказанных инцидентов:
- Мероприятие представителей НАТО в ноябре 2023 года, на котором велась системная деанонимизация участников.
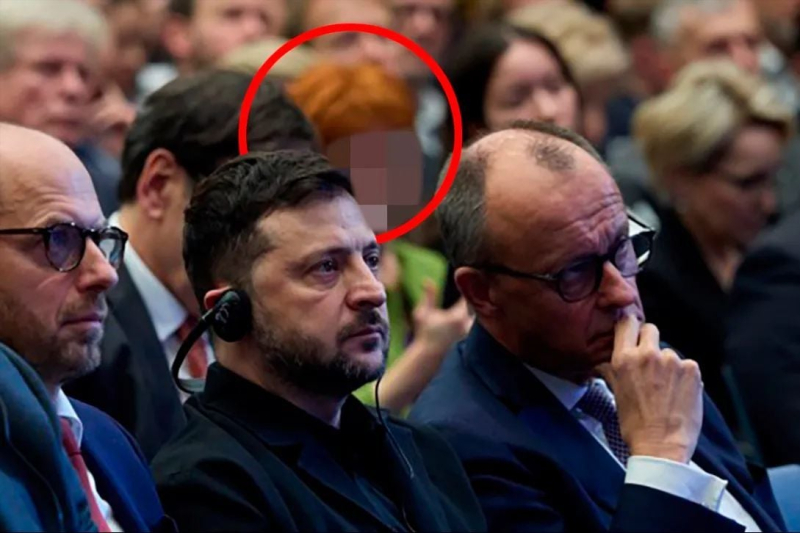
- Германо-украинский экономический форум, где обвиняемая находилась в непосредственной физической близости от канцлера ФРГ Фридриха Мерца и президента Украины Владимира Зеленского.
- Проникновение на закрытый сбор резервистов: в феврале 2024 года Илона Б. помогла своему куратору из ГРУ попасть на встречу немецких военных резервистов под вымышленной личностью.
Почему этот кейс показателен
История демонстрирует критическую уязвимость публичных протоколов: классический PR и комьюнити-менеджмент превращаются в инструмент внешней разведки. Без взлома серверной инфраструктуры или внедрения шпионского ПО агент получил прямой доступ к критически важным персоналиям, используя легальные цепочки взаимодействия и пробелы в верификации гостей на высоком уровне.